آموزش و ابزارها ← مقالههای امنیت و شبکه
MARFA · آموزش و ابزارها
مقاله 6 از 7کنترکت توکنها؛ چطور USDT جعلی را از USDT واقعی تشخیص بدهیم؟
توکن چیست، چرا نام و لوگو معیار اصالت نیست، آدرسهای رسمی USDT در شبکههای مختلف، الگوهای کلاهبرداری و استفاده از ابزار بررسی قرارداد MARFA.
در این مقاله میخوانی
01 · توکن و کنترکت یعنی چه؟02 · آدرسهای رسمی USDT03 · کلاهبرداریها چطور کار میکنند؟04 · چکلیست ۶ مرحلهای پیش از پذیرش یا ارسال05 · با ابزار MARFA چطور از سوءاستفاده جلوگیری کنیم؟
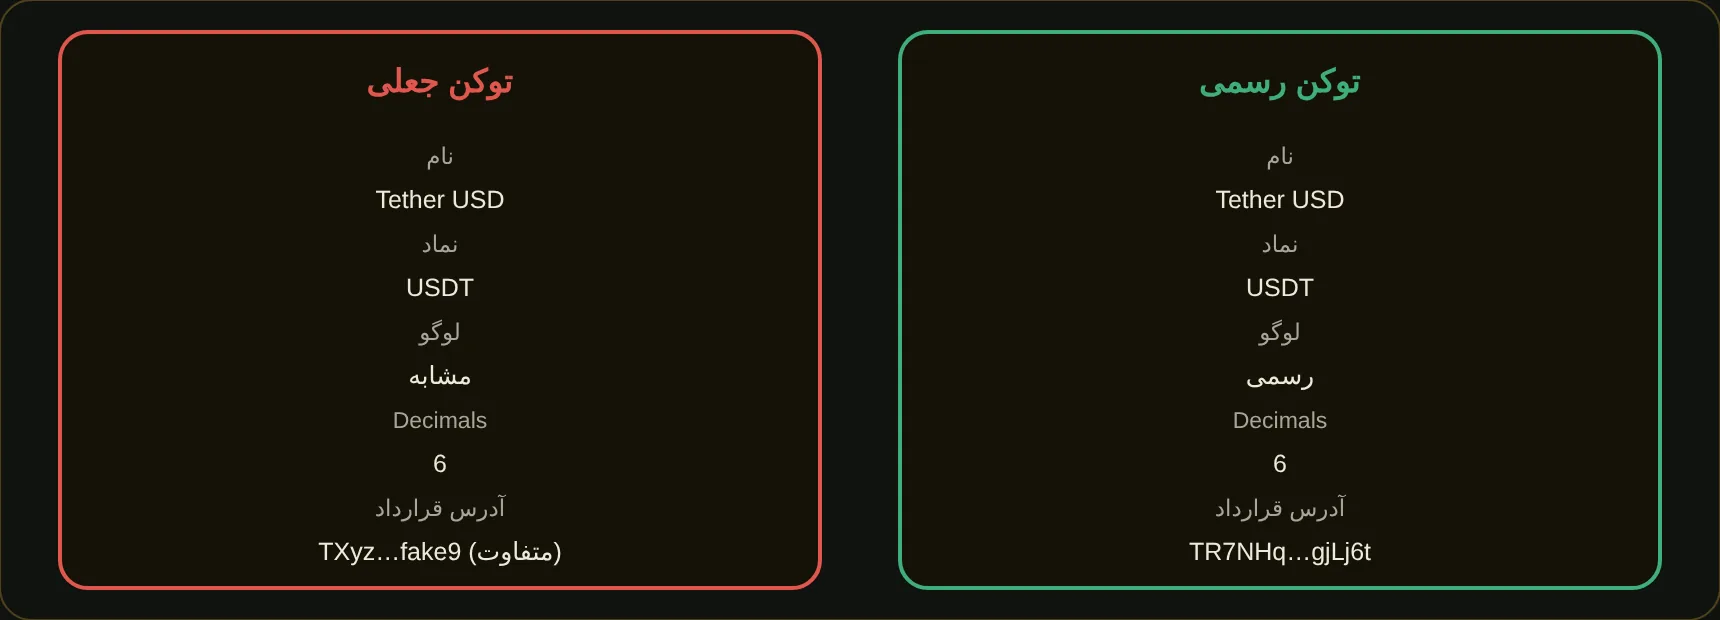
1. توکن و کنترکت یعنی چه؟
هر توکن (مثل USDT) یک قرارداد هوشمند روی بلاکچین است و هر قرارداد یک آدرس یکتا دارد. هر کسی میتواند قراردادی بسازد و نام و نماد آن را USDT بگذارد و لوگوی تتر را هم کپی کند. پس نام، نماد و لوگو معیار اصالت نیستند؛ آدرس قرارداد معیار است.
2. آدرسهای رسمی USDT
| شبکه | آدرس رسمی (تطبیق نهایی با منبع رسمی تتر) |
|---|---|
| Ethereum (ERC-20) | 0xdAC17F958D2ee523a2206206994597C13D831ec7 |
| TRON (TRC-20) | TR7NHqjeKQxGTCi8q8ZY4pL8otSzgjLj6t |
| BNB Chain (BEP-20) | 0x55d398326f99059fF775485246999027B3197955 |
| Solana | Es9vMFrzaCERmJfrF4H2FYD4KCoNkY11McCe8BenwNYB |
| TON (Jetton) | EQCxE6mUtQJKFnGfaROTKOt1lZbDiiX1kCixRv7Nw2Id_sDs |
آدرسها را همیشه با صفحه شفافیت رسمی تتر همخوان کن؛ ناشر ممکن است قراردادهای جدید منتشر کند.
3. کلاهبرداریها چطور کار میکنند؟
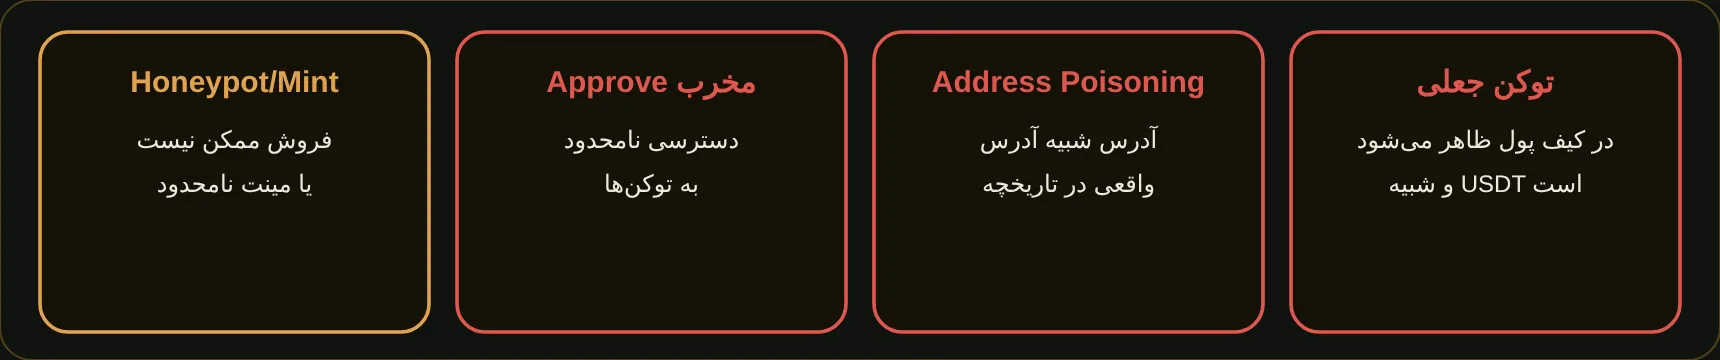
- توکن جعلی: کلاهبردار توکنی با همان نام، نماد، لوگو و تعداد رقم اعشار میسازد (فقط آدرس قرارداد فرق دارد) و آن را به کیف پول تو میفرستد یا در فروش/صرافی غیررسمی عرضه میکند. موجودی «ظاهراً» USDT است ولی قابل تبدیل یا پذیرش نیست.
- جایگزینی در پرداخت: فروشنده یا مشتری جعلی «USDT» میفرستد، تو فقط نام و عدد را میبینی و کالا یا ارز واقعی را تحویل میدهی.
- Address Poisoning: مبلغ صفر یا خیلی کم از آدرسی میرسد که ابتدا و انتهایش شبیه آدرس واقعی است؛ اگر آدرس را از تاریخچه کپی کنی، پول به کلاهبردار میرود.
- Approve مخرب: تأیید دسترسی نامحدود به قرارداد ناشناس.
- Honeypot و Mint: توکنی که فروخته نمیشود یا مدیر آن میتواند بینهایت چاپ کند.
4. چکلیست ۶ مرحلهای پیش از پذیرش یا ارسال
- شبکه را دقیق مشخص کن (TRC-20، ERC-20، …).
- آدرس قرارداد توکن را در مرورگر بلاکچین همان شبکه باز کن.
- آدرس را با منبع رسمی ناشر مقایسه کن (نه با پیام یا لینک دریافتی).
- توکنهای ناخواستهای که ناگهان ظاهر شدهاند را باز نکن و با آنها تعامل نداشته باش.
- آدرس مقصد را از تاریخچه کپی نکن؛ کامل و حرفبهحرف تطبیق بده.
- برای مبلغ بزرگ، اول مبلغ کم تست کن.
5. با ابزار MARFA چطور از سوءاستفاده جلوگیری کنیم؟
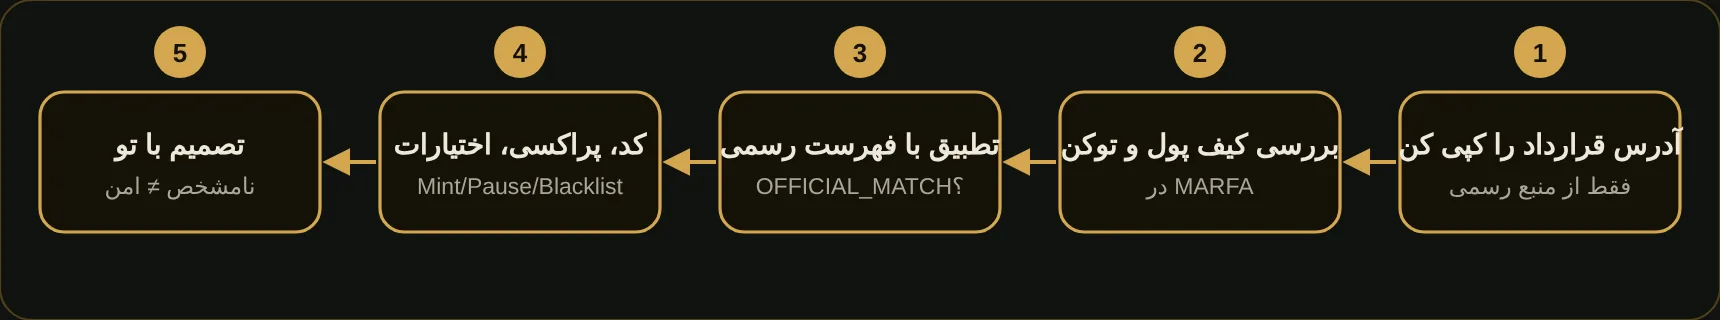
در «بررسی توکن و قرارداد» آدرس قرارداد را وارد کن:
- اصالت توکن: مقایسه با فهرست رسمی MARFA؛ اگر منطبق باشد «Official token contract match» نشان میدهد.
- هشدار توکن شبیه رسمی: در بررسی کیف پول، اگر توکنی نام یا نماد شبیه توکن شناختهشده دارد ولی آدرس قرارداد متفاوت است، بهصورت «Token lookalike / contract mismatch» با شدت بحرانی علامت میخورد.
- تأیید کد، پراکسی، اختیارات مدیر، مینت، توقف، فهرست سیاه، کارمزد، تمرکز دارندگان و نقدینگی در گزارش نمایش داده میشود.
- تطابق دقیق OFAC و برچسب ریسک ارائهدهندگان داده.
محدودیت: فهرست رسمی روی توکنهای شناختهشده تمرکز دارد؛ اگر توکن در فهرست نبود نتیجه «نامشخص» است و به معنی امنبودن نیست. ابزار فقطخواندنی است، هیچ تراکنشی را مسدود یا امضا نمیکند و کلید یا عبارت بازیابی نمیخواهد.
ترتیب و نام منوها ممکن است با بهروزرسانی برنامه کمی تغییر کند؛ همیشه از منبع رسمی نصب کن و آموزش را بهعنوان توصیه سرمایهگذاری یا حقوقی نگیر.
بررسی توکن و قرارداد
برای بررسی آدرس یا اتصال فقطخواندنی از ابزار MARFA استفاده کن. MARFA هرگز کلید خصوصی، عبارت بازیابی یا دسترسی برداشت نمیخواهد.
رفتن به بررسی توکن و قرارداد ←آزمون کوتاه
مهمترین معیار اصالت یک توکن چیست؟